Testiamo la sicurezza prima di pubblicare.
Abbiamo un nostro server di pentest. Ogni software che consegniamo fa lì i test di sicurezza prima di andare online, e ciò che i test trovano viene corretto prima della pubblicazione.
- Server di pentest
- nostro
- Quando
- prima di andare online
- Cosa viene testato
- ogni software che consegniamo
Dal codice alla pubblicazione
Codice
Il software esce dai cicli di sviluppo pronto per andare online.
Server di pentest
Prima della pubblicazione gira sul nostro server di pentest, dove proviamo a violarlo come farebbe un attaccante. Ciò che troviamo torna indietro per essere corretto.
Produzione
Fatte le correzioni, pubblichiamo.
Cosa testiamo prima di pubblicare
Il test cambia in base alle parti sensibili di ogni progetto. In genere guardiamo queste cinque aree.
Autenticazione
- login
- sessione
- recupero password
Proviamo a entrare senza le credenziali giuste, a riusare una sessione chiusa e ad abusare del recupero password.
Controllo degli accessi
- ruoli
- rotte dell'API
- ID negli URL
Proviamo a vedere o modificare dati di un altro utente, di un'altra azienda o di un ruolo superiore al nostro, cambiando gli identificativi e chiamando direttamente l'API.
Injection
- moduli
- filtri
- parametri
Inviamo input pensati per ingannare il database, il server o il browser di un'altra persona.
Esposizione dei dati
- risposte dell'API
- messaggi di errore
- file pubblici
Cerchiamo ciò che esce senza motivo: campi in più nelle risposte, errori troppo dettagliati, file e copie accessibili dall'esterno.
Configurazione del server
- porte
- header
- certificati
- pannelli
Controlliamo porte aperte, header di sicurezza, certificati, versioni esposte e pannelli di amministrazione che rispondono a chiunque.
Un limite
Nessun test dimostra che un sistema sia impossibile da violare. Per questo il pentest si affianca alle misure nel codice stesso, come quelle dei progetti qui sotto.
Sicurezza già presente nei progetti
Accanto a ogni progetto, da dove viene l'informazione.
- Dati anonimizzati prima dell'IA
- Análise IA genera report e piano d'azione con i dati della clinica anonimizzati prima dell'invio, come richiede la LGPD.
- Audit in tempo reale
- La schermata di audit registra ogni operazione per entità e per utente e si aggiorna ogni 5 secondi.
- Protezione dei dati
- LGPD, cifratura AES-256 in transito e a riposo, backup giornalieri con conservazione di 90 giorni, autenticazione a più fattori e 99,9% di uptime.
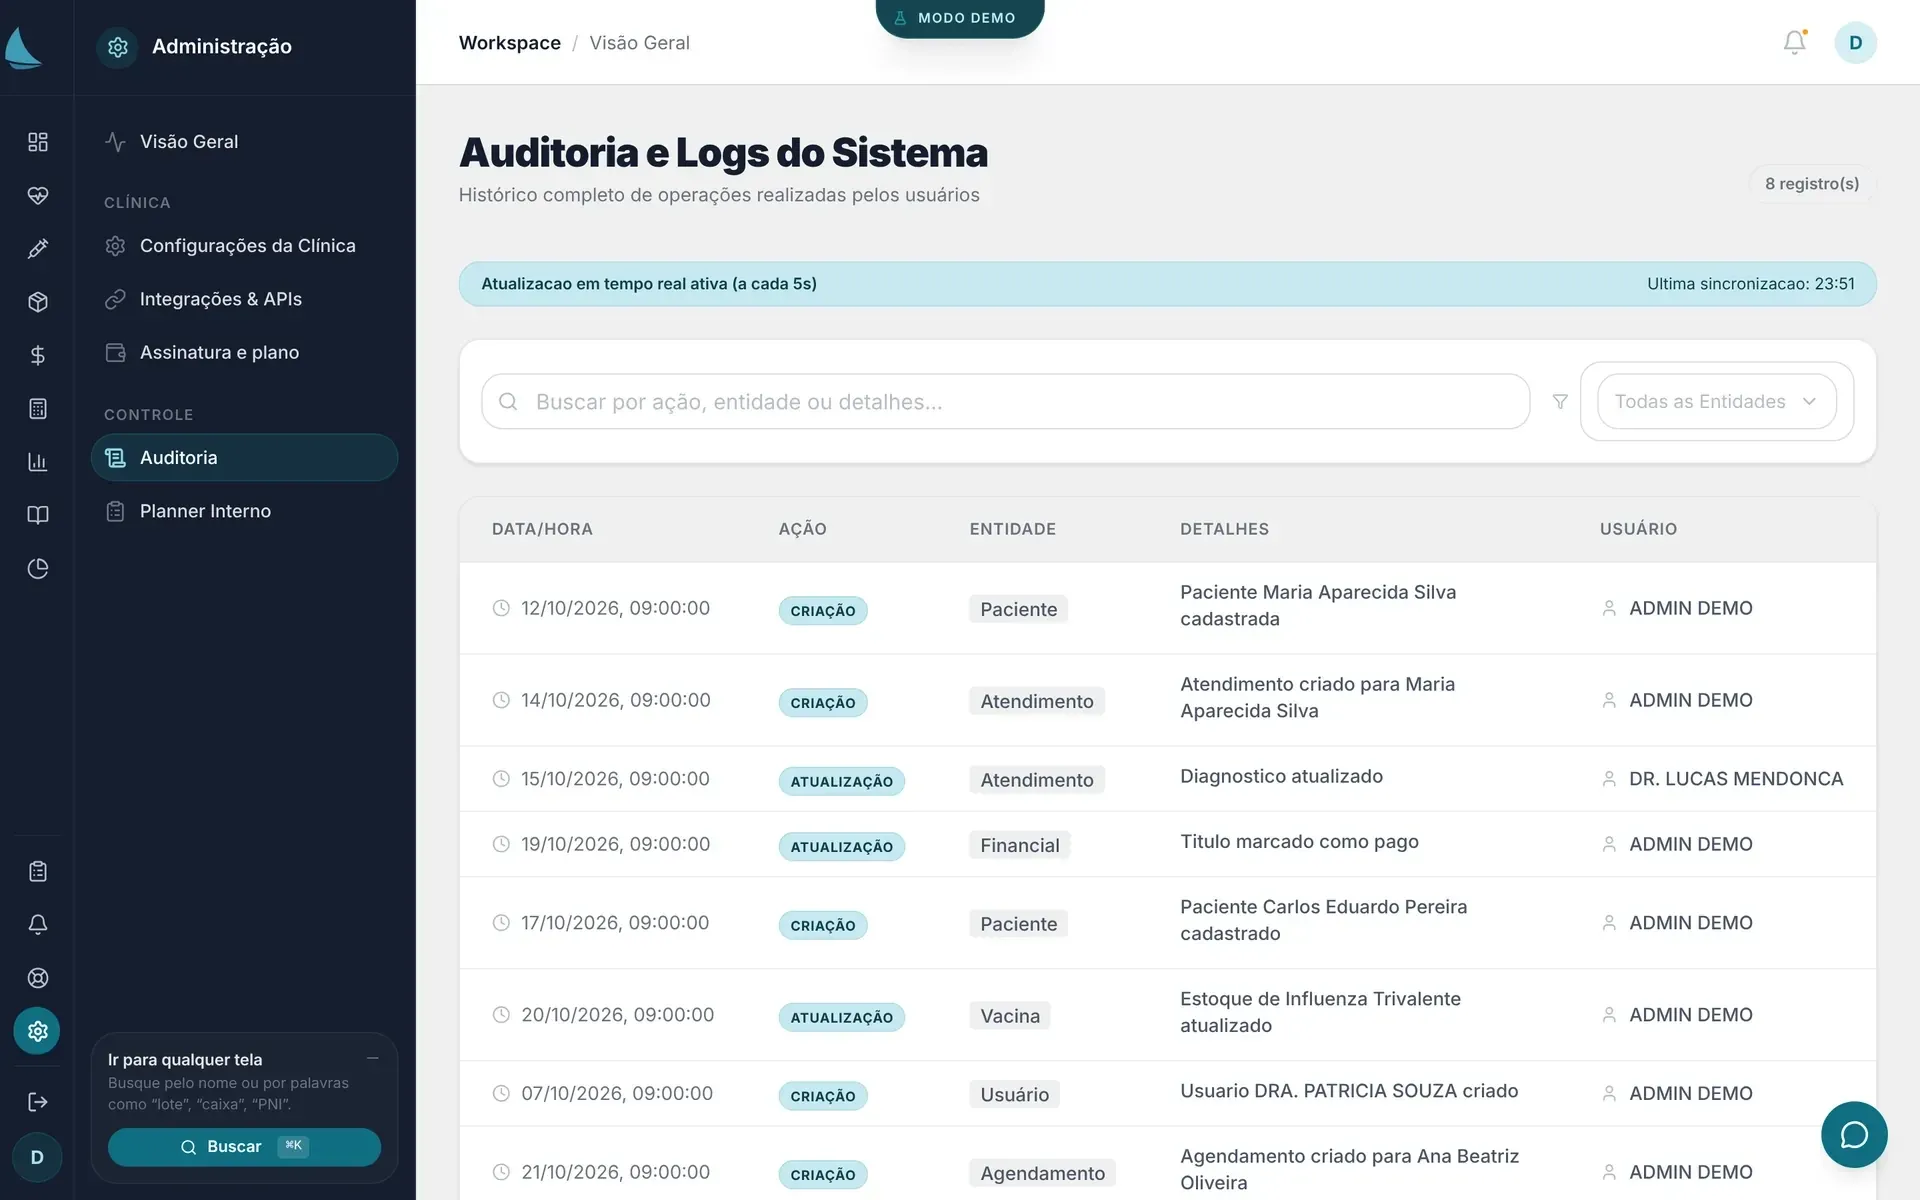
L'audit nella demo pubblica di ALYX, in modalità dimostrativa. - Webhook con retry e idempotenza
- Se la consegna di un evento non riesce, il webhook riprova. Con l'idempotenza, un evento che arriva due volte viene elaborato una volta sola.
- Token Bearer
- Ogni chiamata all'API REST si autentica con un token Bearer.
- Sandbox completa
- Le integrazioni vengono testate nella sandbox, prima di muovere denaro.
- Regole di rischio
- Il backoffice gestisce transazioni, commissioni, regole di rischio e prelievi.
- Row Level Security
- Le regole di accesso stanno nel database, con la Row Level Security di Supabase. Ogni query passa dalle policy del database prima di restituire una riga.
- Ruoli per azienda
- Ogni azienda ha il suo spazio di lavoro, con i ruoli di proprietario, admin, membro e lettore.
- Estrazione sicura
- Durante la decompressione non viene scritto nulla fuori dalla cartella di destinazione. I link vengono bloccati, i conflitti di nome rifiutati e il processo ha limiti di dimensione, staging temporaneo e controllo CRC.
- Aggiornamenti firmati
- Ogni aggiornamento automatico viene verificato con un manifest firmato e con lo SHA-256 del file.
- Collegamento AES-256-GCM
- Il telefono diventa un controller tramite QR code, con abbinamento tramite codice e collegamento cifrato AES-256-GCM.
- Niente telemetria e niente login
- L'app gira sul computer dell'utente e non invia dati di utilizzo all'esterno.
Parlaci del tuo progetto.
Se il software gestirà pagamenti, dati sanitari o dati personali, scrivilo già nel primo messaggio.