Testamos a segurança antes de publicar.
Mantemos um servidor de pentest próprio. Todo software que entregamos passa por testes de segurança nele antes de ir ao ar, e o que os testes encontram é corrigido antes da publicação.
- Servidor de pentest
- próprio
- Quando
- antes de ir ao ar
- Passa por ele
- todo software que entregamos
Do código ao ar
Código
O software sai dos ciclos de construção pronto para ir ao ar.
Servidor de pentest
Antes da publicação, ele roda no nosso servidor de pentest, onde tentamos invadi-lo como um atacante tentaria. O que encontramos volta para correção.
Produção
Com as correções feitas, publicamos.
O que testamos antes de publicar
O teste muda conforme as partes sensíveis de cada projeto. Em geral, olhamos estas cinco áreas.
Autenticação
- login
- sessão
- recuperação de senha
Tentamos entrar sem a credencial certa, reaproveitar uma sessão encerrada e abusar da recuperação de senha.
Controle de acesso
- papéis
- rotas da API
- IDs nas URLs
Tentamos ver ou alterar dados de outro usuário, de outra empresa ou de um papel acima do nosso, trocando identificadores e chamando a API direto.
Injeção
- formulários
- filtros
- parâmetros
Mandamos entradas feitas para enganar o banco, o servidor ou o navegador de outra pessoa.
Exposição de dados
- respostas da API
- mensagens de erro
- arquivos públicos
Procuramos o que sai sem necessidade: campos a mais nas respostas, erros detalhados demais, arquivos e cópias acessíveis de fora.
Configuração do servidor
- portas
- cabeçalhos
- certificados
- painéis
Conferimos portas abertas, cabeçalhos de segurança, certificados, versões expostas e painéis administrativos que respondem para qualquer um.
Um limite
Nenhum teste prova que um sistema é impossível de invadir. Por isso o pentest vem junto com cuidados no próprio código, como os que estão nos projetos abaixo.
Segurança que já está nos projetos
Ao lado de cada projeto, de onde vem a informação.
- Dados anonimizados antes da IA
- A Análise IA gera relatório e plano de ação com os dados da clínica anonimizados antes do envio, como pede a LGPD.
- Auditoria em tempo real
- A tela de auditoria registra cada operação por entidade e por usuário e se atualiza a cada 5 segundos.
- Proteção de dados
- LGPD, criptografia AES-256 em trânsito e em repouso, backups diários com 90 dias de retenção, autenticação multifator e 99,9% de uptime.
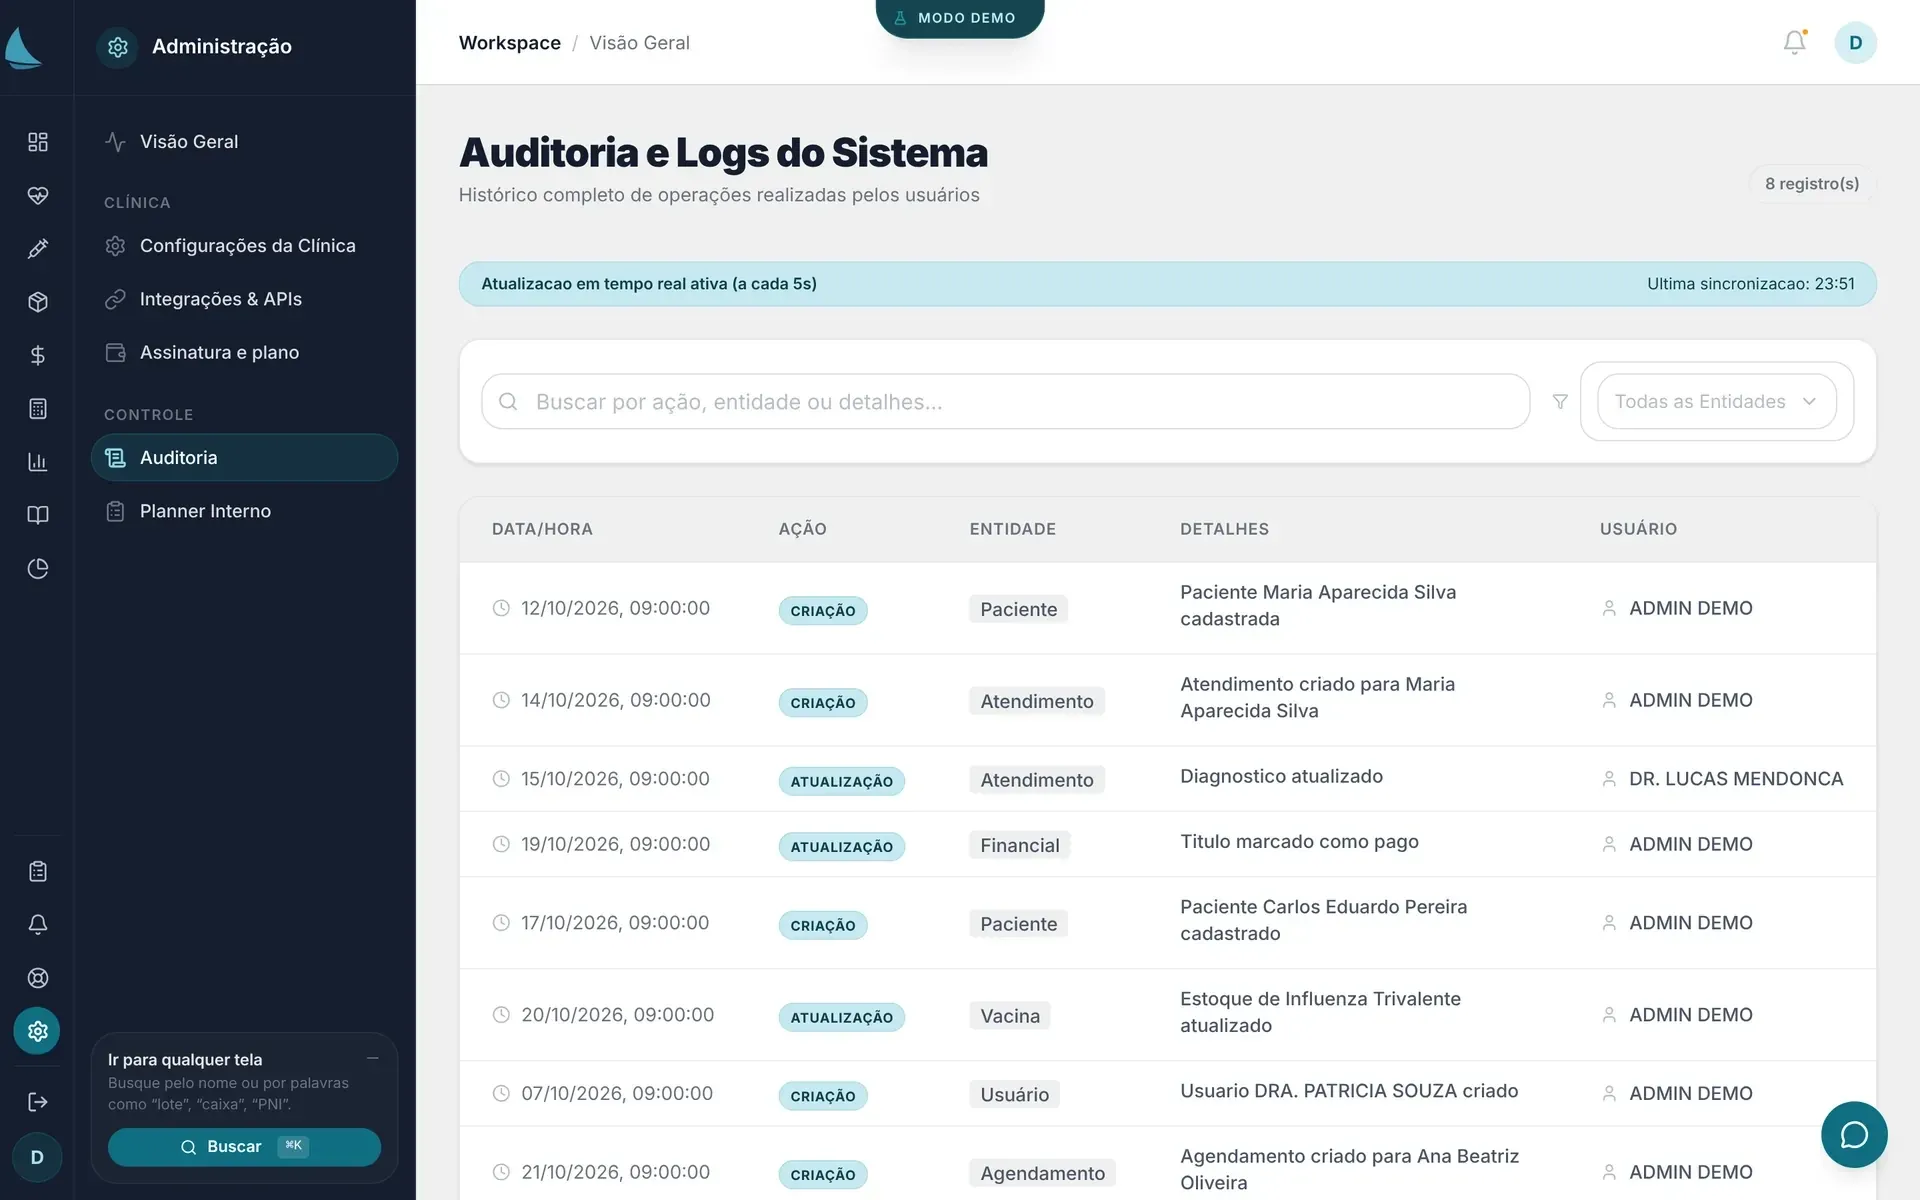
A auditoria na demo pública da ALYX, em modo demonstração. - Webhooks com retry e idempotência
- Se a entrega de um evento falha, o webhook tenta de novo. Com a idempotência, um evento que chega duas vezes é processado uma vez só.
- Token Bearer
- Toda chamada à API REST se autentica com um token Bearer.
- Sandbox completo
- As integrações são testadas no sandbox, antes de movimentar dinheiro.
- Regras de risco
- O backoffice controla transações, taxas, regras de risco e saque.
- Row Level Security
- As regras de acesso ficam no próprio banco, com Row Level Security no Supabase. Cada consulta passa pelas políticas do banco antes de devolver qualquer linha.
- Papéis por empresa
- Cada empresa tem seu espaço de trabalho, com os papéis de dono, admin, membro e leitor.
- Extração segura
- Ao descompactar, nada é gravado fora da pasta de destino. Links são bloqueados, colisões de nome são recusadas e o processo tem limites de tamanho, staging temporário e checagem de CRC.
- Atualizações assinadas
- Cada atualização automática é conferida por um manifesto assinado e pelo SHA-256 do arquivo.
- Link AES-256-GCM
- O celular vira controle pelo QR code, com pareamento por código e link criptografado em AES-256-GCM.
- Sem telemetria e sem login
- O app roda no computador da pessoa e não manda dados de uso para fora.
Fale com a gente sobre o seu projeto.
Se o software vai lidar com pagamentos, dados de saúde ou dados pessoais, conte isso logo na primeira mensagem.