Probamos la seguridad antes de publicar.
Tenemos un servidor de pentest propio. Todo el software que entregamos pasa por pruebas de seguridad en él antes de publicarse, y lo que encuentran las pruebas se corrige antes de la publicación.
- Servidor de pentest
- propio
- Cuándo
- antes de publicar
- Pasa por él
- todo el software que entregamos
Del código a producción
Código
El software sale de los ciclos de desarrollo listo para publicarse.
Servidor de pentest
Antes de publicarlo, lo ejecutamos en nuestro servidor de pentest, donde intentamos vulnerarlo como lo haría un atacante. Lo que encontramos vuelve a corrección.
Producción
Con las correcciones hechas, publicamos.
Qué probamos antes de publicar
La prueba cambia según las partes sensibles de cada proyecto. En general, revisamos estas cinco áreas.
Autenticación
- inicio de sesión
- sesión
- recuperación de contraseña
Intentamos entrar sin la credencial correcta, reutilizar una sesión cerrada y abusar de la recuperación de contraseña.
Control de acceso
- roles
- rutas de la API
- IDs en las URLs
Intentamos ver o modificar datos de otro usuario, de otra empresa o de un rol superior al nuestro, cambiando identificadores y llamando directamente a la API.
Inyección
- formularios
- filtros
- parámetros
Enviamos entradas hechas para engañar a la base de datos, al servidor o al navegador de otra persona.
Exposición de datos
- respuestas de la API
- mensajes de error
- archivos públicos
Buscamos lo que sale sin necesidad: campos de más en las respuestas, errores demasiado detallados, archivos y copias accesibles desde fuera.
Configuración del servidor
- puertos
- cabeceras
- certificados
- paneles
Revisamos puertos abiertos, cabeceras de seguridad, certificados, versiones expuestas y paneles de administración que responden a cualquiera.
Un límite
Ninguna prueba demuestra que un sistema sea imposible de vulnerar. Por eso el pentest va junto con medidas en el propio código, como las de los proyectos de abajo.
Seguridad que ya está en los proyectos
Junto a cada proyecto, de dónde viene la información.
- Datos anonimizados antes de la IA
- Análise IA genera un informe y un plan de acción con los datos de la clínica anonimizados antes del envío, como exige la LGPD, la ley brasileña de protección de datos.
- Auditoría en tiempo real
- La pantalla de auditoría registra cada operación por entidad y por usuario y se actualiza cada 5 segundos.
- Protección de datos
- LGPD, cifrado AES-256 en tránsito y en reposo, copias de seguridad diarias con 90 días de retención, autenticación multifactor y 99,9% de uptime.
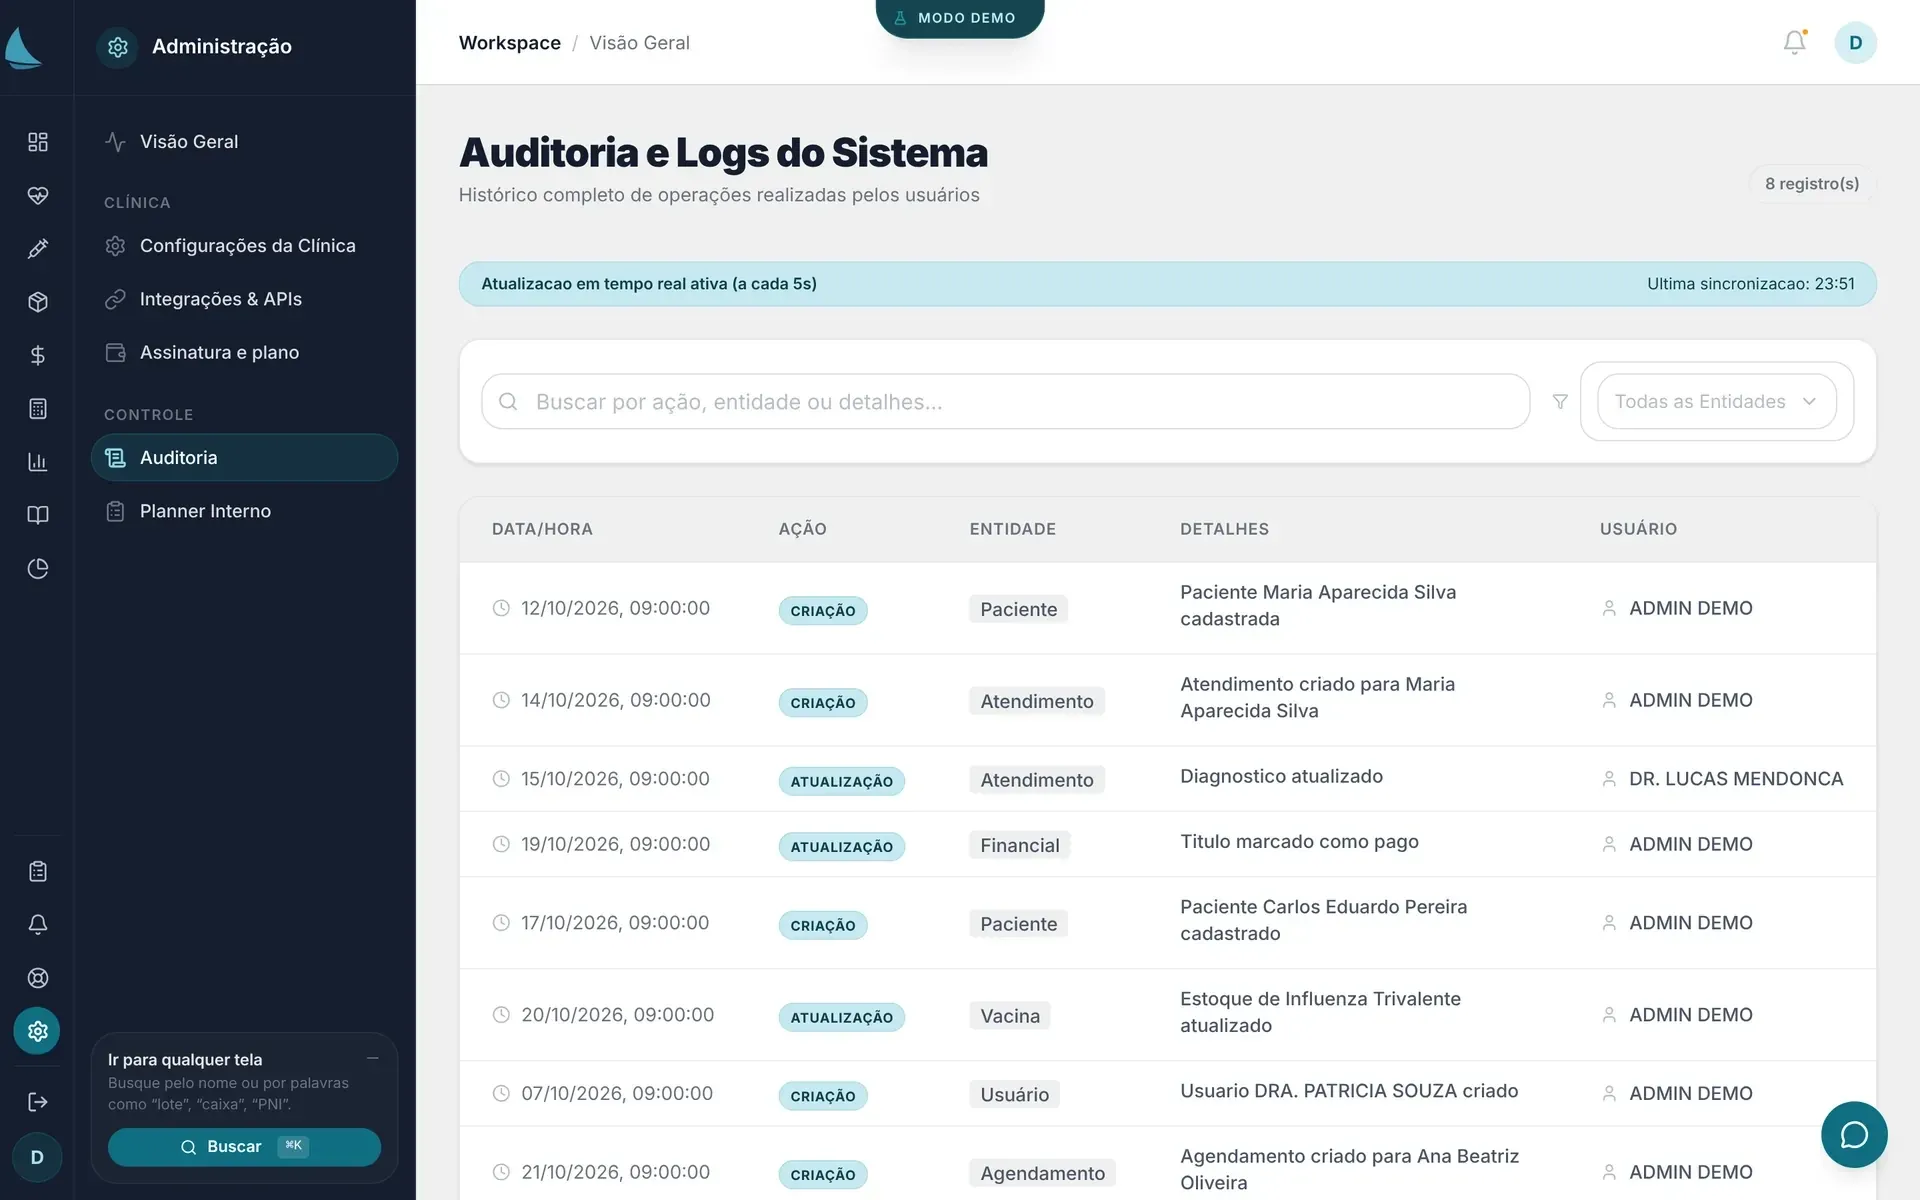
La auditoría en la demo pública de ALYX, en modo de demostración. - Webhooks con reintento e idempotencia
- Si falla la entrega de un evento, el webhook lo intenta de nuevo. Con la idempotencia, un evento que llega dos veces se procesa una sola vez.
- Token Bearer
- Cada llamada a la API REST se autentica con un token Bearer.
- Sandbox completo
- Las integraciones se prueban en el sandbox, antes de mover dinero.
- Reglas de riesgo
- El backoffice controla transacciones, comisiones, reglas de riesgo y retiros.
- Row Level Security
- Las reglas de acceso están en la propia base de datos, con Row Level Security en Supabase. Cada consulta pasa por las políticas de la base de datos antes de devolver cualquier fila.
- Roles por empresa
- Cada empresa tiene su espacio de trabajo, con los roles de dueño, admin, miembro y lector.
- Extracción segura
- Al descomprimir, nada se escribe fuera de la carpeta de destino. Los enlaces se bloquean, las colisiones de nombre se rechazan y el proceso tiene límites de tamaño, staging temporal y verificación de CRC.
- Actualizaciones firmadas
- Cada actualización automática se verifica con un manifiesto firmado y con el SHA-256 del archivo.
- Enlace AES-256-GCM
- El teléfono se convierte en mando con el código QR, con emparejamiento por código y enlace cifrado en AES-256-GCM.
- Sin telemetría y sin inicio de sesión
- La app se ejecuta en el PC de la persona y no envía datos de uso hacia fuera.
Háblanos de tu proyecto.
Si el software va a manejar pagos, datos de salud o datos personales, dínoslo en el primer mensaje.